
Une panne Microsoft 365 interrompt la messagerie de tous les utilisateurs en même temps. Les conditions de Microsoft fixent des objectifs de disponibilité et des crédits de service, et laissent la continuité au client. Cet article présente ce que disent ces documents, une conception de continuité de messagerie en trois étapes qui inclut l’authentification, et les vérifications à faire lorsque vos données doivent rester dans le pays.
La messagerie est une dépendance que vous ne maîtrisez pas
Lorsque Microsoft 365 tombe, rien dans votre propre infrastructure ne peut rétablir la messagerie. Les pannes sont rares et en général courtes. Leur coût retombe sur vous : des validations qui attendent, des clients sans réponse et un historique de boîtes aux lettres inaccessible.
Ce que disent les conditions de Microsoft sur les pannes
Les conditions grand public de Microsoft indiquent que les services en ligne subissent des interruptions et des pannes occasionnelles, que Microsoft n’est pas responsable des pertes qui en résultent et que, pendant une panne, vous pouvez ne pas pouvoir récupérer votre contenu. Microsoft recommande de sauvegarder régulièrement votre contenu et vos données (Contrat de services Microsoft, section 6.b, version en vigueur au 30 septembre 2026).
Ce contrat régit les services grand public. Lorsque vous vous connectez avec un compte professionnel ou scolaire, ce sont les contrats de votre organisation qui s’appliquent, et ils vont dans le même sens. La documentation Microsoft sur la responsabilité partagée précise que vous êtes propriétaire de vos données et de vos identités dans tous les modèles de cloud, logiciel en tant que service compris. Les Conditions du produit pour les services en ligne renvoient à l’addendum sur la protection des données pour le traitement et la sécurisation des données client par Microsoft. La disponibilité relève du contrat de niveau de service des services en ligne Microsoft, dont le recours en cas d’indisponibilité est un crédit de service sur votre facture : 25 % lorsque la disponibilité mensuelle passe sous 99,9 %, 50 % sous 99 % et 100 % sous 95 % (Microsoft Learn, contrats de niveau de service).
Un objectif mensuel de 99,9 % laisse environ 43 minutes d’indisponibilité dans un mois de 30 jours avant tout crédit. Les crédits réduisent une facture. Ils ne rétablissent pas la messagerie et ne couvrent pas le coût d’une journée perdue.
Ces documents mènent à la même conclusion. Microsoft s’engage sur des objectifs de disponibilité et des crédits, et maintenir la messagerie en état de marche pendant une panne reste un choix de conception qui vous revient.
Ce qu’une panne Microsoft 365 vous retire
Une panne retire trois choses, et chacune demande sa propre protection.
- Le flux de courrier. Le courrier entrant attend sur le serveur de l’expéditeur et peut être renvoyé si la panne se prolonge. Le courrier sortant s’arrête.
- L’état de travail. L’historique des boîtes, les calendriers et les contacts deviennent inaccessibles, même pour le courrier arrivé en sécurité.
- La connexion. Une défaillance du service d’identité peut bloquer les utilisateurs alors que le courrier est toujours accepté.
Une sauvegarde aide après l’événement, car elle permet de restaurer des données supprimées ou endommagées. Elle ne garde pas les équipes au travail pendant l’événement. La continuité demande un chemin pour le courrier et un espace de travail pour les utilisateurs qui ne dépendent pas du service défaillant.
Étape 1 : une paire de passerelles et une sauvegarde Microsoft 365 indépendante
La première étape protège le flux de courrier et vos données sans changer le travail quotidien des utilisateurs.
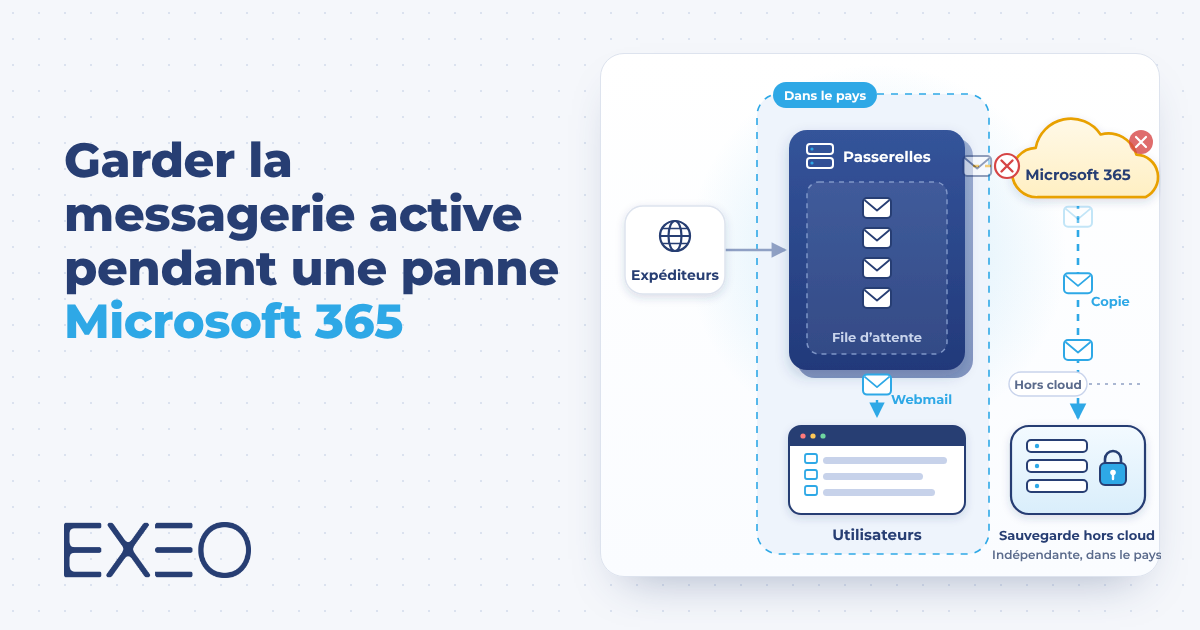
- Deux passerelles de messagerie, hébergées dans le pays, comme enregistrements MX. Tout le courrier entrant les atteint en premier. Elles le filtrent et le relaient vers Exchange Online. Si Exchange Online cesse d’accepter le courrier, les passerelles le mettent en file d’attente, de sorte que les expéditeurs ne reçoivent aucun rejet.
- Une fonction de continuité de messagerie sur les passerelles. Elle conserve un stock glissant du courrier entrant récent, avec une durée de rétention que vous définissez. Pendant une panne, les utilisateurs ouvrent un webmail distinct pour lire ce courrier et envoyer de nouveaux messages.
- Un connecteur verrouillé. Exchange Online n’accepte du courrier que de la part des passerelles, ce qui empêche tout contournement du filtrage.
- Une sauvegarde indépendante du tenant. Elle est hébergée dans un site distinct, dans le pays, et couvre la suppression, le ransomware et la compromission du tenant.
Cette étape a des limites claires. Les utilisateurs disposent du courrier entrant récent et peuvent envoyer et recevoir. Les calendriers, les contacts et l’historique complet des boîtes restent chez Microsoft jusqu’au retour du service. Le webmail doit aussi pouvoir authentifier les utilisateurs sans Microsoft, ce que couvre l’étape 2.
Passez Microsoft en panne. Le courrier entrant est mis en file d’attente sur les passerelles, et le stock de continuité conserve une copie du courrier récent pour le webmail de secours. Décochez la continuité pour voir la différence.
Procédure de l’étape 1
- Panne détectée
- Les passerelles mettent le courrier entrant en file d’attente
- Les utilisateurs ouvrent le webmail de continuité
- Les utilisateurs lisent le courrier récent et envoient de nouveaux messages
- Service Microsoft rétabli
- Vérification de la file et clôture de l’incident
Simulation illustrative. Les durées ne sont pas des mesures.
Étape 2 : une authentification indépendante
Une défaillance complète de Microsoft 365 peut inclure Entra ID, le service derrière chaque connexion. Cette étape garantit que les utilisateurs peuvent toujours s’authentifier lorsqu’il est indisponible, pour le webmail des passerelles de l’étape 1 et pour l’Exchange de secours de l’étape 3.
- Un annuaire local comme source de référence. Les utilisateurs sont synchronisés depuis un Active Directory local, qui continue de fonctionner sans Microsoft. Les comptes uniquement cloud n’ont pas de copie locale : ils sont créés ou synchronisés à l’avance.
- Des mots de passe identiques. Un mot de passe modifié dans le cloud doit parvenir à l’annuaire local. La réécriture des mots de passe (password writeback) le permet, et Microsoft indique qu’elle exige Entra ID P1, P2 ou Microsoft 365 Business Premium. L’alternative consiste à n’autoriser les changements de mot de passe que localement et à les synchroniser dans un seul sens vers Microsoft.
- Un webmail des passerelles adossé à l’annuaire local. Configurez le webmail de continuité pour authentifier les utilisateurs auprès de votre annuaire en LDAP. L’authentification unique via Entra échouerait dans ce scénario. Consultez la documentation de votre passerelle : FortiMail, par exemple, prend en charge l’authentification LDAP et SAML pour le webmail, et peut mettre en cache les mots de passe des utilisateurs pour que la connexion reste possible pendant une panne du serveur LDAP.
- Une administration hors d’Entra. L’accès administrateur aux passerelles, au DNS et au service de secours ne dépend pas d’Entra, et des comptes d’urgence (break-glass) sont documentés.
- Un plan pour l’authentification multifacteur et l’accès conditionnel. Les politiques Entra ne sont pas disponibles pendant la panne : convenez à l’avance du contrôle local qui les remplace.
- Un export régulier de la configuration du tenant. Utilisateurs, groupes et politiques d’accès conditionnel sont exportés pour permettre une reconstruction si nécessaire. Il n’existe pas de second tenant Entra vers lequel basculer.
Cette étape permet aux personnes de se connecter. Elle ne leur donne rien à lire par elle-même, ce qui relève de l’étape 3.
Étape 3 : un service de messagerie de secours
La troisième étape permet aux utilisateurs de continuer à travailler dans leur propre boîte lorsque Microsoft est indisponible. Elle s’appuie sur l’étape d’authentification et ajoute un serveur Exchange de secours dans le pays, alimenté de trois façons :
- Double livraison. Les passerelles livrent chaque message entrant à Exchange Online et au service de secours, de sorte que le nouveau courrier est présent des deux côtés en quelques secondes.
- Journalisation. Le courrier interne et envoyé est également copié vers le service de secours.
- Synchronisation planifiée. Un outil de synchronisation copie les calendriers, les contacts et les changements de dossiers à intervalle fixe.
Le service de secours authentifie les utilisateurs auprès de l’annuaire local de l’étape 2, il continue donc de fonctionner si le service d’identité de Microsoft est indisponible. Le basculement est un changement de routage sur les passerelles et un changement DNS pour Outlook et les appareils mobiles. Le retour arrière demande une synchronisation inverse, afin que les changements faits sur le service de secours reviennent dans Exchange Online.
Le service de secours est proche du service principal sans jamais lui être identique. Les modifications de calendrier et de contacts faites après la dernière synchronisation sont absentes jusqu’au retour arrière. L’intervalle choisi fixe cet écart, et le pire cas équivaut à l’intervalle. Teams, SharePoint et OneDrive sont hors du périmètre de cette conception.
Voici le service de secours de l’étape 3. Il authentifie les utilisateurs auprès de l’annuaire local de l’étape 2. Choisissez le type de panne, puis lancez la bascule et le retour à la normale. Déplacez les curseurs pour voir ce que laisse un intervalle de synchronisation.
Écart entre principal et secours
Le nouveau courrier arrive sur les deux serveurs en quelques secondes. Les événements de calendrier, les contacts, les déplacements de dossiers et l’état de lecture arrivent avec la prochaine synchronisation delta.
Procédure de bascule
- Panne détectée, décision de basculer
- La passerelle route le courrier vers le serveur de secours
- Le DNS Autodiscover et webmail pointe vers le serveur de secours
- Les utilisateurs reconnectent Outlook et les appareils mobiles
- Le service tourne sur le serveur de secours
- Service Microsoft rétabli
- Synchronisation inverse du secours vers Exchange Online
- Le routage et le DNS reviennent vers Exchange Online
- Vérification des boîtes et clôture de l’incident
Simulation illustrative. Les durées ne sont pas des mesures.
| Étape 1 : passerelles et sauvegarde | Étape 2 : authentification indépendante | Étape 3 : service de secours | |
|---|---|---|---|
| Utilisateurs pendant une panne | Courrier entrant récent, envoi et réception | Connexion via l’annuaire local | Boîte complète à la date de la dernière synchronisation |
| Ce qui manque | Calendriers, contacts, historique complet | Tout contenu de boîte, à elle seule | Changements de calendrier et de contacts depuis la dernière synchronisation |
| Effort principal | Changement MX, verrouillage du connecteur, politique de sauvegarde | Synchronisation de l’annuaire, gestion des mots de passe, comptes d’urgence, plan MFA | Construction du serveur, outil de synchronisation, tests de basculement |
| Coût supplémentaire | Licences de passerelle, stockage de sauvegarde | Capacité d’annuaire, et licences si la réécriture des mots de passe est utilisée | Licences serveur, hébergement, outil de synchronisation, stockage |
Garder les données dans le pays
Une conception de continuité peut enfreindre une règle de résidence si une copie du courrier se trouve hors du pays. Vérifiez chaque composant :
- File d’attente des passerelles et stock de continuité. Sont-ils sur vos propres nœuds dans le pays ou dans le cloud de l’éditeur, et dans quel pays ?
- Sauvegarde. Où est-elle stockée et traitée, et qui peut l’administrer ?
- Service de secours. Où fonctionne-t-il, et qui détient l’accès d’administration ?
- Périmètre de la règle. Couvre-t-elle le courrier en transit et en file d’attente, en plus des données stockées ? Votre équipe conformité doit confirmer la formulation exacte, car les données de santé, financières et gouvernementales relèvent souvent de règles supplémentaires.
Évitez aussi de placer le serveur de secours chez le même fournisseur de cloud que le principal. Une défaillance commune les emporterait tous les deux.
Préparez la prochaine panne
EXEO accompagne les organisations soumises à des exigences de résidence des données dans la conception et l’exploitation de la continuité de messagerie. Contactez-nous pour un second avis sur votre configuration actuelle.
Sources
- Contrat de services Microsoft, section 6.b, version en vigueur au 30 septembre 2026
- Microsoft Learn, Responsabilité partagée dans le cloud
- Conditions du produit Microsoft pour les services en ligne
- Addendum Microsoft sur la protection des données
- Microsoft Learn, Concepts des contrats de niveau de service
- Microsoft Learn, Conditions de licence pour la réinitialisation de mot de passe en libre-service Entra
- Fortinet, Guide d’administration FortiMail : fonctions sous licence (continuité de messagerie)
- Fortinet, Guide d’administration FortiMail : authentification unique (SSO)
- Mimecast Support, Continuité : vue d’ensemble (en anglais)
- Mimecast Support, Continuité : événements de continuité (en anglais)
Questions fréquentes
Microsoft sauvegarde-t-il mes données Microsoft 365 ?
Microsoft exploite le service et s’engage sur des objectifs de disponibilité. Sa documentation sur la responsabilité partagée indique que vous êtes propriétaire de vos données et de vos identités dans tous les modèles de cloud : une sauvegarde indépendante relève donc d’une décision du client.
Que couvre le SLA de Microsoft 365 ?
Le contrat de niveau de service des services en ligne Microsoft couvre la disponibilité. Lorsque la disponibilité mensuelle passe sous 99,9 %, le recours est un crédit de service de 25 % de la facture, qui monte à 50 % sous 99 % et à 100 % sous 95 %. Les crédits ne rétablissent pas la messagerie.
Que devient le courrier entrant pendant une panne Microsoft 365 ?
Les serveurs expéditeurs réessaient pendant un certain temps et peuvent renvoyer le message si la panne se prolonge. Lorsque des passerelles hébergées dans le pays sont vos enregistrements MX, elles acceptent et mettent le courrier en file d’attente, et les expéditeurs ne voient aucun rejet.
Quelle différence entre une sauvegarde et la continuité de messagerie ?
Une sauvegarde restaure des données après une suppression, un rançongiciel ou une compromission du tenant. La continuité de messagerie permet d’envoyer et de recevoir pendant que le service principal est indisponible. Une conception résiliente demande les deux.
Que reçoivent les utilisateurs pendant une panne avec l’étape 1 ?
Les utilisateurs lisent le courrier entrant récent et envoient de nouveaux messages par un webmail distinct. Les calendriers, les contacts et l’historique complet des boîtes restent chez Microsoft jusqu’au retour du service.
Qu’apporte un serveur Exchange de secours ?
Les utilisateurs travaillent dans leur propre boîte, dans l’état de la dernière synchronisation, et s’authentifient auprès de l’annuaire local. Le service de secours est proche du service principal sans jamais lui être identique : les changements faits après la dernière synchronisation sont absents jusqu’au retour arrière, et l’intervalle de synchronisation fixe cet écart. Teams, SharePoint et OneDrive sont hors du périmètre de cette conception.
Comment garder une conception de continuité conforme aux règles de résidence des données ?
Vérifiez où fonctionne chaque composant : la file d’attente des passerelles et le stock de continuité, la sauvegarde et le serveur de secours, ainsi que les personnes qui détiennent l’accès d’administration. Demandez à votre équipe conformité de confirmer si la règle couvre le courrier en transit et en file d’attente, en plus des données stockées.
Comment les utilisateurs se connectent-ils si Entra ID est indisponible ?
Les utilisateurs s’authentifient auprès de l’annuaire local au lieu d’Entra ID, tant que leurs comptes y existent. C’est le cas des comptes synchronisés depuis un Active Directory local. Les comptes uniquement cloud doivent être créés ou synchronisés à l’avance. Un mot de passe modifié dans le cloud ne parvient à l’annuaire local qu’avec la réécriture des mots de passe, que Microsoft indique exiger Entra ID P1, P2 ou Microsoft 365 Business Premium, ou lorsque les changements de mot de passe se font en local. Prévoyez aussi l’authentification multifacteur et les comptes d’urgence.
